Pe scurt: autentificarea în doi pași rămâne cea mai eficientă măsură de securitate pe care o puteți lua. Dar metodele nu sunt egale între ele. Codul primit prin SMS este cea mai slabă dintre ele, iar codul din aplicație, deși mult mai bun, poate fi păcălit de un atac de tip pagină intermediară. Pentru conturile care contează există metode pe care atacul acesta nu le poate trece.
Ierarhia metodelor, de la cea mai slabă la cea mai bună
| Metodă | Oprește | Nu oprește |
|---|---|---|
| Doar parolă | Nimic, dacă parola a fost aflată | Tot |
| Cod prin SMS sau apel | Reutilizarea parolelor scurse | Preluarea numărului de telefon, pagina intermediară |
| Cod din aplicație | Preluarea numărului, atacurile automate | Pagina intermediară |
| Notificare cu potrivire de număr | În plus, aprobările date din reflex | Pagina intermediară, dacă utilizatorul tastează numărul afișat de atacator |
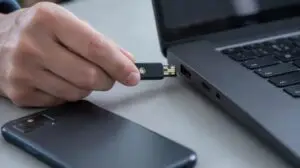
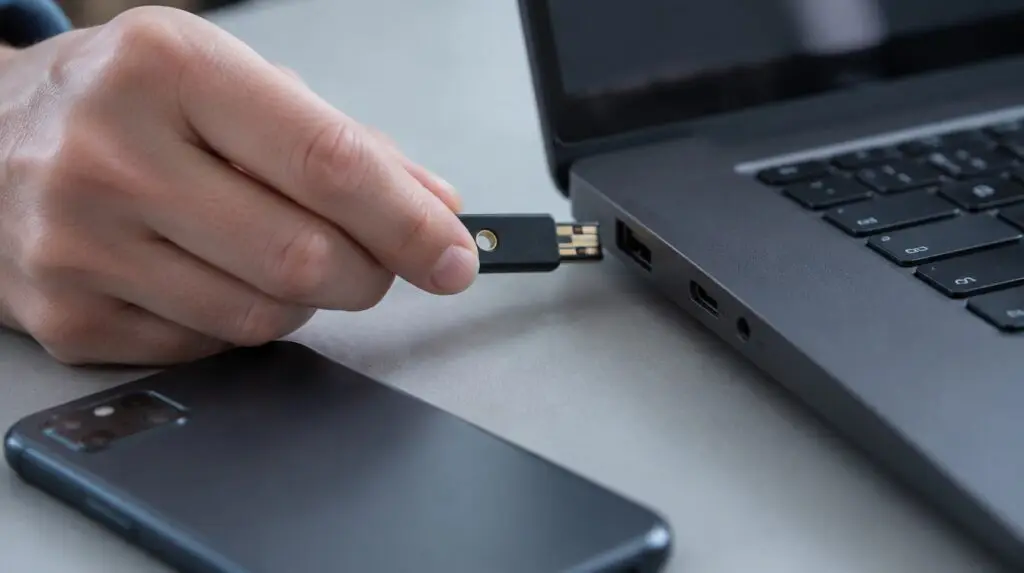
| Cheie de securitate sau passkey | Inclusiv pagina intermediară | Accesul fizic la un dispozitiv deblocat |
Diferența dintre ultimele două rânduri este esențială și merită explicată, pentru că de ea depinde ce alegeți pentru conturile importante.
De ce cedează SMS-ul
- Preluarea numărului. Cineva se prezintă la operator în numele dumneavoastră, invocă un telefon pierdut și obține o cartelă nouă pe același număr. Codurile ajung la el. Este o fraudă de identitate făcută la ghișeu, nu un atac informatic, iar sistemele dumneavoastră nu au cum să o observe.
- Portarea către alt operator, prin același mecanism.
- Mesajul vizibil pe ecranul blocat. Un telefon lăsat pe birou arată codul oricui trece pe lângă el.
- Dependența de rețeaua mobilă. În roaming sau cu semnal slab, oamenii cer dezactivarea metodei, iar excepțiile temporare rămân permanente.
Cu toate acestea, un cont cu SMS este net mai bine protejat decât un cont cu parolă simplă. Dacă azi aveți conturi fără niciun al doilea pas, activați orice metodă disponibilă astăzi și rafinați mâine.
De ce nici codul din aplicație nu este suficient
Atacul care contează acum nu încearcă să ghicească codul. Pune în fața dumneavoastră o pagină de autentificare falsă, care transmite în timp real tot ce tastați către site-ul real. Introduceți parola, apoi codul din aplicație, iar pagina falsă le folosește imediat. Autentificarea reușește, iar atacatorul primește nu codul, ci jetonul de sesiune, adică acel lucru care ține contul deschis zile întregi.
Codul expiră în treizeci de secunde. Sesiunea furată nu expiră odată cu el. De aceea victimele nu observă nimic: autentificarea lor a funcționat, pagina s-a încărcat, totul pare normal.
Există și varianta mai simplă, bazată pe oboseală. Atacatorul care are parola trimite aprobări în lanț, până când cineva apasă „da” ca să scape de notificări. Potrivirea de număr rezolvă această variantă, pentru că obligă utilizatorul să citească ecranul.
Ce oprește efectiv atacul
Cheile de securitate și passkey-urile sunt legate criptografic de adresa site-ului real. Pe un domeniu fals, chiar scris cu o singură literă diferită, pur și simplu nu funcționează. Nu depinde de atenția utilizatorului, ceea ce este exact ce vă doriți la ora șase seara, vineri.
Al doilea strat este accesul condiționat: cereți ca autentificarea să vină de pe un dispozitiv cunoscut și conform, iar pentru operațiuni sensibile impuneți o verificare suplimentară. Un jeton furat de pe un calculator necunoscut devine inutil.
Ce faceți, în ordine
- Al doilea pas pe toate conturile, fără excepții pentru conducere. Excepțiile sunt exact conturile vizate.
- Treceți de la SMS la aplicație cu potrivire de număr pentru toată lumea.
- Chei de securitate sau passkey pentru administratori, pentru cei care aprobă plăți și pentru conturile cu acces la date sensibile.
- Închideți protocoalele vechi de e-mail care permit autentificarea doar cu parolă și ocolesc complet al doilea pas.
- Acces condiționat pe dispozitiv conform, cel puțin pentru conturile privilegiate.
- Pregătiți recuperarea înainte să fie nevoie: ce se întâmplă când cineva își pierde telefonul, cine are dreptul să reseteze metoda și cum se verifică identitatea persoanei care sună.
Capcana de la ultimul punct
Dacă puneți chei de securitate pe conturile importante și lăsați resetarea metodei la un apel telefonic nedocumentat către suport, ați mutat ținta, nu ați eliminat-o. Atacatorii sună, se prezintă ca un coleg aflat în delegație și cer resetarea. Este una dintre cele mai folosite căi, tocmai pentru că funcționează.
Procedura de resetare trebuie să fie scrisă și să includă o verificare care nu poate fi ghicită de cineva din exterior. Confirmarea de la managerul direct, pe un canal cunoscut, este cel mai simplu mecanism care funcționează.
Legătura cu obligațiile legale
Pentru firmele care intră sub incidența NIS2, autentificarea cu mai mulți factori este prevăzută explicit printre măsurile de gestionare a riscurilor, alături de politicile de control al accesului. Ce contează pentru autoevaluarea anuală este să puteți arăta că este activată peste tot, nu doar că există ca intenție.
Ce facem noi și ce rămâne la dumneavoastră
PRO IT configurează metodele de autentificare, politicile de acces condiționat, închiderea protocoalelor vechi și distribuirea cheilor de securitate, ca parte din serviciul de securitate cibernetică și din administrarea Microsoft 365. Dacă nu știți ce metode sunt active acum pe conturile firmei, auditul IT vă dă lista.
Rămân la dumneavoastră două decizii: cine primește chei de securitate, pentru că înseamnă un cost pe persoană, și cum se verifică identitatea cuiva care cere o resetare. A doua nu costă nimic și este cea mai des amânată.